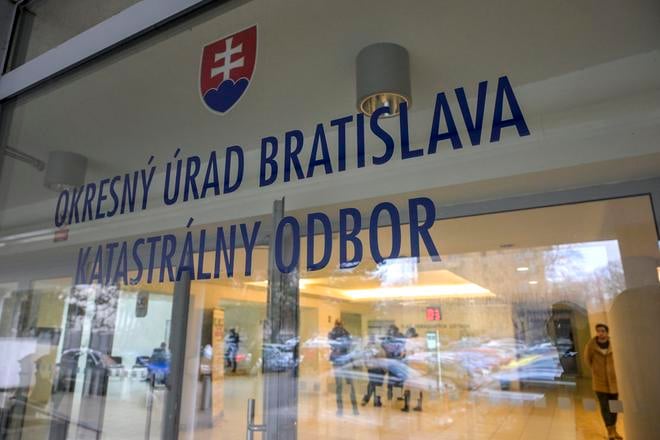

Útok na kataster – významný kybernetický incident roku 2025
Podľa správy Národného bezpečnostného úradu (NBÚ) sa útok zameriavajúci na systém Úradu geodézie, kartografie a katastra (ÚGKK) zaradil medzi najvýznamnejšie kybernetické incidenty, ktoré Slovensko zažilo v roku 2025. Tento incident, spolu s bombovými vyhrážkami na školách a iných verejných inštitúciách, významne ovplyvnil nie len kyberbezpečnosť, ale aj dôveryhodnosť a reakcie príslušných štátnych orgánov.
Rastúci výskyt kybernetických hrozieb
Správa NBÚ zdôraznila, že okrem útoku na katastrálny systém došlo aj k zvýšeniu počtu ransomvérových a phishingových útokov, ktoré cielené využívajú ľudský faktor. V rámci prevencie a posilnenia kybernetickej odolnosti prijali viaceré štátne inštitúcie opatrenia, ako je penetračné testovanie a audit verejne dostupných služieb a zariadení.
Reakcia na incidenty
Po útoku na ÚGKK sa viaceré organizácie rozhodli prehodnotiť svoje IT infraštruktúry a identifikovať možné zraniteľnosti. Tieto opatrenia sa zameriavali na zhodnotenie kybernetickej odolnosti a zabezpečenie ich systémov pred podobnými hrozbami v budúcnosti.
Cielené útoky na firmy a ich dôsledky
Medzi ďalšie významné udalosti roka patrilo aj nútené odstavenie výroby a IT systémov spoločnosti Jaguar Land Rover (JLR), ktorá sa stala obeťou cieleného kybernetického útoku. Tento incident mal dopady aj na slovenské telá, hlavne na nitriansky závod, kde museli preventívne odstaviť lokálne systémy, čím sa výrazne oneskorilo obnovenie výroby. JLR začal obnovovať svoje finančné a logistické systémy postupne, avšak kompletné obnovenie bolo dosiahnuté až v októbri, čo spôsobilo narušenie subdodávateľských reťazcov a vytvorilo tlak na likviditu miestnych dodávateľov.
Budúce výzvy a zodpovednosť
Správa NBÚ poukazuje na dôležitosť posílnenia kybernetickej bezpečnosti ako nevyhnutného úsilia pri ochrane štátnych inštitúcií a infraštruktúr pred neustále sa vyvíjajúcimi hrozbami. Je zrejmé, že bez dostatočných opatrení a investícií nebude možné predísť podobným incidentom v budúcnosti, a preto je nevyhnutné pokračovať v práci na zvyšovaní bezpečnostných štandardov a vzdelávaní pracovníkov v oblasti kybernetickej ochrany.